
昨天 Day 20 我們假設攻擊者把受害者的資料打包好了。
今天攻擊者要把這些偷竊的資料搬出受害者的網路。
我們將探討常見的攻擊者使用的工具
並討論如何進行偵測
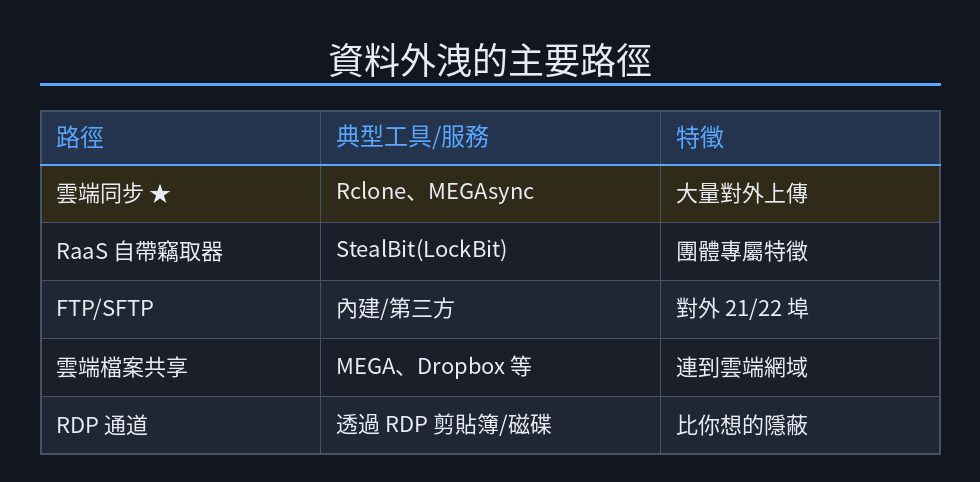
共同的特徵:一台內部機器,突然對外「大量上傳」到陌生的雲端/主機
正常使用者是「下載多、上傳少」,外洩則相反。
Rclone 是合法的開源工具
官方: https://rclone.org/docs/#config-config-file
支援的雲端服務:https://rclone.org/#providers
常見攻擊者使用此工具,因為一行指令就能把整個資料夾同步到雲端。
⚠️
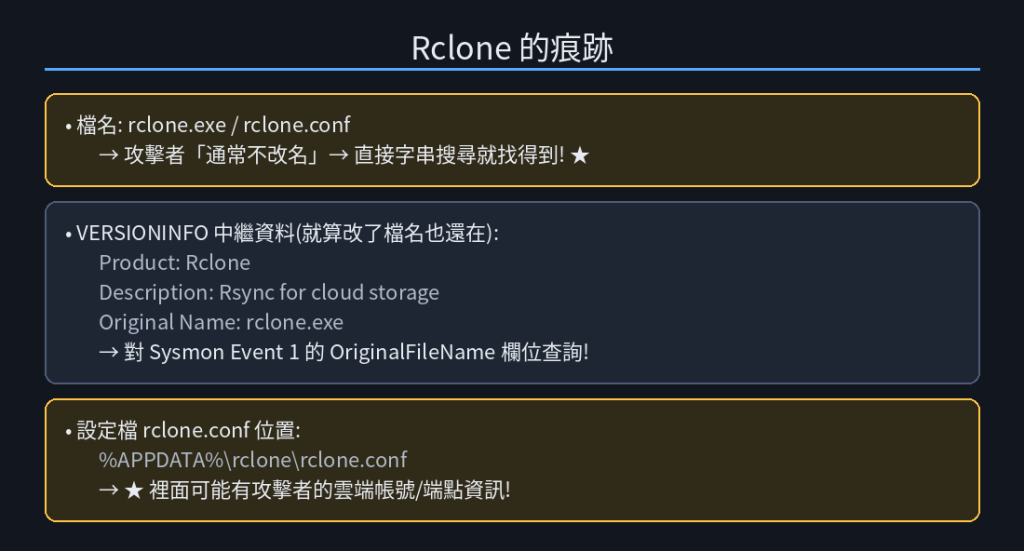
rclone.conf裡可能有攻擊者的雲端憑證。絕對不要用在調查中發現的攻擊者憑證去登入,因為你不知道有誰在另一頭盯著。這條規則適用於所有調查中撿到的攻擊者帳密。
MEGAsync 是雲端服務 MEGA 的同步工具,
被攻擊者拿來把資料同步到 MEGA 雲端。
特徵:
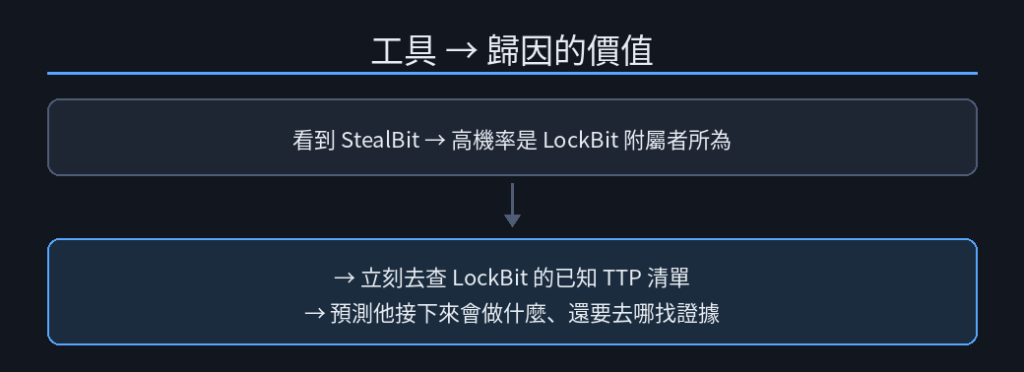
有些 RaaS 團體(如 LockBit)直接用專屬竊取工具 StealBit 給附屬者
這類工具的好處是:它的特徵直接幫你歸因到特定團體
(回顧 Day 02:工具會出賣勒索軟體團體身分)。
參考文章:https://www.cybereason.com/blog/research/threat-analysis-report-inside-the-lockbit-arsenal-the-stealbit-exfiltration-tool
這裡是先假設思考,如果攻擊者利用 RDP 通道把資料偷偷傳出去
(透過 RDP 的磁碟/剪貼簿重導向)
這種方式在網路日誌上可能很隱蔽。
但大量資料的壓縮與傳輸,會讓 CPU/磁碟長時間高負載,進而拉高機器的耗電量
在有精細電力/資源監控的環境
(如資料中心、有 UPS 遙測的機房)
一台伺服器在半夜出現異常的持續高耗電,可能就是外洩(或加密)正在進行的間接訊號
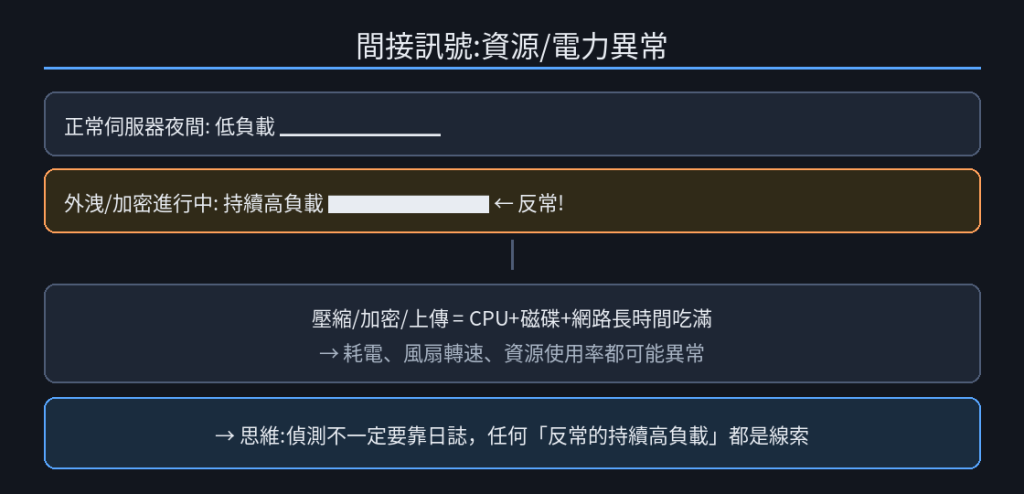
外洩和加密都是高耗能動作,會在很多面向看到受害主機:「不尋常的忙碌」。
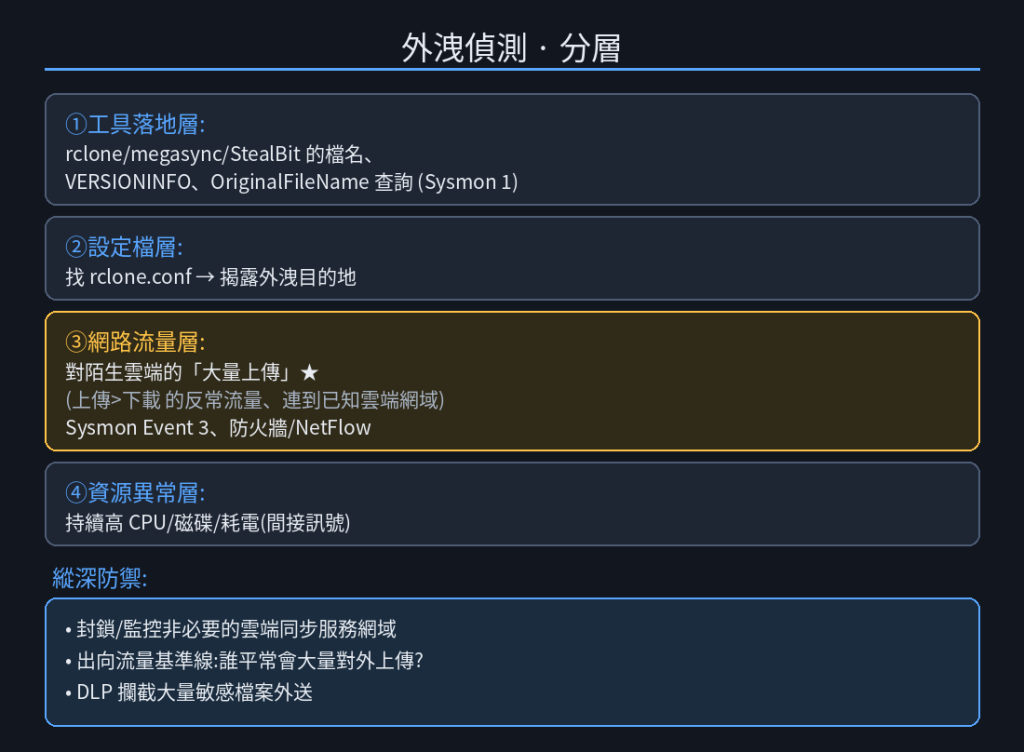
rclone.conf 藏目的地)這邊假設資料被竊取了,攻擊者進行加密前,會想確保受害者無法救援資料
所以明天會探討攻擊者如何避免受害者把資料救援回來


 iThome鐵人賽
 看影片追技術